
Новое исследование лаборатории Anthropic открывает тревожную перспективу в сфере безопасности искусственного интеллекта. Специалисты компании проверили, способны ли относительно небольшие модели с числом параметров менее 30 миллиардов самостоятельно находить уязвимые устройства, переносить свой код на них и продолжать распространение без участия человека.
Компания Anthropic считает, что ИИ-модели скоро сами смогут распространяться по сети
Компания Anthropic предупредила об опасном рубеже: эксперименты показали, что небольшие языковые модели близки к способности автономно воспроизводиться на слабо защищенных устройствах интернета вещей, таких как умные печи или телевизионные приставки. Подобный цифровой червь может обойтись без дата-центров и использовать распределенные ресурсы обычных бытовых гаджетов для своего распространения по всему миру.
17 сентября 2026 года в Сан-Франциско во время технологического саммита Dreamforce 2026 демонстрируется логотип компании Anthropic. Reuters
Это не Skynet, но тоже плохо. Это не сценарий захвата мира из «Терминатора», но в некотором смысле перспектива тоже достаточно тяжелая. Главная угроза ИИ-репликаторов — не злой умысел, а побочный эффект размножения. Скачивая гигабайтные веса, хаотично сканируя сеть и забивая память бытовых приборов бесконечными попытками самонастройки, такие агенты могут просто парализовать домашние сети и вывести из строя миллионы умных устройств.
В ходе экспериментов исследователи из Anthropic объединили пятнадцать недорогих телевизионных приставок стоимостью около 55 долларов каждая в единый кластер. На этой распределенной системе они смогли запустить разделенную модель модели Gemma4-26B-A4B. Это доказало, что для автономной работы ИИ-агентов вовсе не нужны дорогие серверные ускорители — достаточно объединить ресурсы слабых домашних гаджетов.
Как показал эксперимент современные системы уже справляются с отдельными этапами этой цепочки. Хотя выполнение всего процесса от начала до конца пока вызывает у них определенные трудности из-за ошибок на промежуточных стадиях, в упрощенных тестах с ослабленной защитой более продвинутые модели, такие как GLM-5.2, продемонстрировали полную способность к автономной репликации.
Продолжение ниже
Видео
Продолжение
ИИ-червь
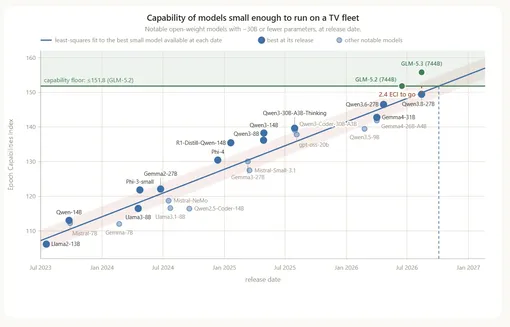
Момент, когда малые модели (30 миллиардов параметров) достигли возможности работать на парке телевизоров без центральных серверов, — середина 2026 года.
Главная сложность противодействия такому сценарию заключается в архитектурных особенностях подобных угроз. У созданного искусственным интеллектом червя не будет единой центральной точки отключения. В отличие от привычного вредоносного ПО, созданного людьми, автономные ИИ-агенты способны самостоятельно адаптироваться к незнакомому железу, настраивать программное окружение и распределять нагрузку по сети.
В качестве полигона для экспериментов исследователи выбрали бытовые приборы интернета вещей — от недорогих телевизионных приставок до умных духовок. Подобные гаджеты привлекательны для вредоносных агентов тем, что они постоянно подключены к интернету, объединены в локальные сети и традиционно имеют крайне слабую киберзащиту.
Авторы доклада подчеркивают, что если темпы совершенствования компактных нейросетей сохранятся на текущем уровне, то уже к концу 2026 года подобные агенты смогут успешно размножаться автономно. Эксперты призывают разработчиков заранее укреплять стандарты безопасности устройств, чтобы исключить возможность бесконтрольного распространения ИИ-червей по всему миру.
Загружаем